

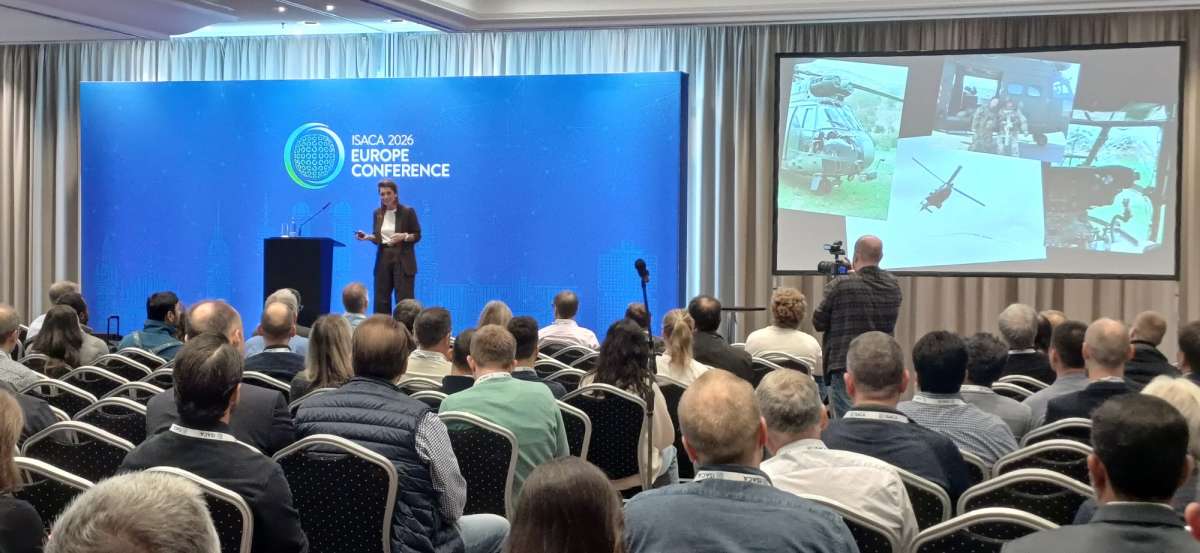
La rápida evolución de la inteligencia artificial está obligando a las organizaciones a revisar cómo supervisan la tecnología, gestionan sus riesgos y comprueban la eficacia de sus medidas de seguridad. Estas cuestiones ocuparon un lugar destacado en la Conferencia Europea de ISACA 2026, celebrada en Múnich del 7 al 9 de octubre, con más de 50 ponentes y más de 40 sesiones.
Completamos ahora la crónica con lo más destacado de las charlas a las que asistimos los siguientes dos días, centradas en la gobernanza de la IA, el factor humano, los riesgos cuánticos, la regulación europea y la evaluación de la eficacia de la ciberseguridad.
Gobernar la IA: controles, liderazgo y personas
Una de las sesiones más destacadas no solo del jueves, sino de toda la conferencia fue la de Monica Verma, directiva de ciberseguridad, exresponsable de seguridad de la información (CISO) –distinguida en el top-3 de CISOs en EMEA– y fundadora de Cyber Foyer y Monica Talks Cyber. Su ponencia, titulada «Gestionar los riesgos rápido, fallar más rápido y adaptarse aún más rápido», partió de una advertencia: la mayoría de las organizaciones siguen sin estar preparadas para responder a los desafíos de la IA, mientras los agentes de IA ya operan en sus infraestructuras a un ritmo sin precedentes y toman decisiones críticas para el negocio.
La también asesora de IA abordó la rápida evolución de las amenazas asociadas a esta tecnología y el reto de gobernar lo «incontrolable» para reforzar la resiliencia, gestionar los riesgos e innovar de forma rápida, segura y responsable.
Verma identificó cinco pilares de la gobernanza de la IA: gobernanza de los datos; estrategia y liderazgo; cultura y plantilla; gobernanza y gestión de riesgos; y controles e ingeniería. Su principal argumento fue que las medidas de seguridad suelen fracasar cuando se implantan sin contar con las personas que posteriormente deben aplicarlas, por lo que abogó por un planteamiento que combine controles técnicos, liderazgo y cultura organizativa.
El factor humano frente a los ataques impulsados por IA
Tras su ponencia del miércoles, Ramona Ratiu, responsable del programa de pruebas de ciberresiliencia de Zurich Insurance, volvió a intervenir el jueves. Esta vez lo hizo acompañada de Zeynep Turesin Soylu, ejecutiva de auditoría interna en KPMG Australia, para explicar «Cómo construir una defensa centrada en las personas frente a los ataques impulsados por IA».
La sesión comenzó con varios ejemplos de fraudes basados en deepfakes y clonación de voz para ilustrar cómo la inteligencia artificial permite crear engaños más convincentes y personalizados, aprovechando la confianza en una persona conocida, la aparente autoridad de quien hace la petición o la presión para actuar con urgencia.
Para hacer frente a estos ataques, las ponentes apostaron por reforzar la preparación de empleados y directivos mediante ejercicios de simulación, programas de concienciación y pruebas de resiliencia adaptadas a los riesgos que introduce la IA. También propusieron verificar las solicitudes sensibles por canales conocidos e independientes del utilizado para recibir la petición, antes de autorizar pagos, modificar accesos o entregar información.
«La resiliencia no se construye pidiendo a las personas que confíen menos, sino enseñándoles a verificar mejor», resumía una de las diapositivas de la presentación.
IA y computación cuántica: anticipar el riesgo y adaptarse
Eric Jeffery amplió el horizonte en «Comprender el riesgo cibernético en un panorama de amenazas marcado por la IA y la computación cuántica».
El fundador y socio gerente de Nistarium explicó cómo la IA reduce el coste de las capacidades ofensivas y permite ampliar las operaciones sin aumentar proporcionalmente los recursos humanos, acentuando la asimetría entre atacantes y defensores.
También abordó cómo las futuras capacidades cuánticas obligan a revisar la protección de la información a largo plazo, pese a que aún se desconoce cuándo estarán disponibles. En esta línea, destacó el conocido escenario de «harvest now, decrypt later» («capturar ahora y descifrar después»): recopilar y almacenar datos cifrados para intentar descifrarlos en el futuro con capacidades cuánticas suficientes para romper su cifrado.
Jeffery subrayó que el cumplimiento normativo no equivale a seguridad frente a adversarios que siguen adaptándose y defendió la necesidad de gestionar la ciberseguridad como un desafío permanente. «El éxito no es la ausencia de ataques», señalaba una de las diapositivas. Su propuesta situó la resiliencia y la capacidad de adaptación como criterios para evaluar los resultados.
Regulación europea: avances y dificultades
La última sesión a la que asistimos el jueves fue impartida por Taha Yusuf Dögüscü, analista global de riesgos y cumplimiento de Iron Mountain, en sustitución del ponente previsto, Jim Henry. Bajo el título «Legislación europea de ciberseguridad: ¿un impulso para la ciberhigiene de las multinacionales o una carga global?», examinó los beneficios y las dificultades de un marco regulatorio europeo cada vez más amplio.
Dögüscü repasó normas como NIS2, el Reglamento de Resiliencia Operativa Digital (DORA) y el Reglamento de Ciberresiliencia. Entre sus beneficios destacó una mayor atención a la cadena de suministro y a los proveedores, el énfasis en la resiliencia y las decisiones basadas en riesgos emergentes. Al mismo tiempo, señaló problemas como el solapamiento de controles, las diferencias nacionales, y el coste y el tiempo necesarios para demostrar el cumplimiento.











Deja una respuesta