

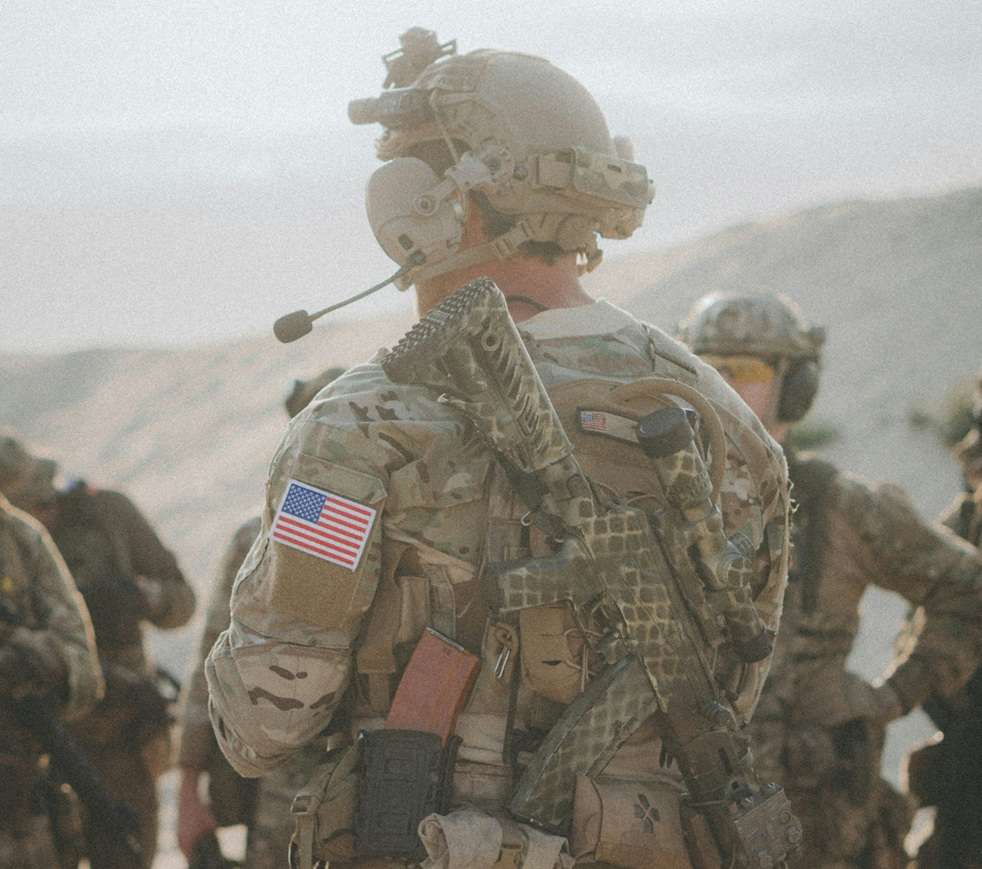
Wagenius, un soldado de EE.UU., robó datos a 10 gigantes tecnológicos. Los delitos se produjeron entre abril de 2023 y diciembre de 2024 y parte de ellos tuvieron lugar mientras todavía estaba en servicio activo.
Credenciales robadas para entrar en las redes empresariales
La investigación judicial permitió reconstruir parte del funcionamiento del grupo. Wagenius y sus colaboradores consiguieron credenciales que les permitieron acceder sin autorización a redes corporativas y bases de datos.
Para conseguirlo utilizaron, entre otras herramientas, SSH Brute, cuyo desarrollo contó con la participación del propio Wagenius. Los integrantes de la trama también recurrieron a Telegram para intercambiar credenciales y coordinar diferentes acciones.
El objetivo no terminaba con el robo de información ya que una vez obtenidos los datos, comenzaba la fase de extorsión. “Tras el robo de datos, Wagenius y sus conspiradores extorsionaron a las organizaciones víctimas tanto en privado como en foros públicos”, explicó el Departamento de Justicia estadounidense.
Las amenazas incluían publicar la información sustraída en espacios utilizados por ciberdelincuentes como BreachForums y XSS.is si las compañías no accedían a sus exigencias.
Intentaron conseguir al menos un millón de dólares
La información robada también se convirtió en una mercancía. Y es que, según el Departamento de Justicia, los implicados ofrecieron datos por miles de dólares y consiguieron vender una parte.
“En otros casos, conspiradores ofrecieron vender datos robados por miles de dólares a través de publicaciones en estos foros”, señaló el organismo estadounidense.
El material obtenido sirvió además para cometer otros fraudes, entre ellos operaciones de SIM swapping, una técnica mediante la cual los delincuentes consiguen controlar el número telefónico de una víctima.
“Vendieron con éxito al menos parte de estos datos robados y también usaron estos datos para perpetuar otros fraudes, incluido el intercambio de SIM”, añadió el Departamento de Justicia.
En conjunto, “Wagenius y sus cómplices intentaron extorsionar al menos un millón de dólares a los propietarios de datos de víctimas”.
AT&T y Verizon estuvieron entre sus objetivos
Wagenius se declaró culpable en febrero de 2025 de delitos relacionados con los accesos a AT&T y Verizon, después de ser acusado de dos cargos por transferencia ilegal de registros telefónicos confidenciales.
Meses después, en julio de 2025, admitió también diferentes delitos relacionados con robo de identidad agravado, conspiración para cometer fraude electrónico y extorsión vinculada a fraude informático.
Aparte del tiempo en prisión, Wagenius deberá pagar 294.978 dólares en concepto de restitución por los daños ocasionados mediante el acceso a bases de datos de compañías de telecomunicaciones, la obtención de registros sensibles y las posteriores extorsiones.
Una trama relacionada con el robo de datos de Snowflake
El caso conecta además con una campaña mucho mayor contra organizaciones que utilizaban los servicios en la nube de Snowflake.
Dos colaboradores de Wagenius, Connor Riley Moucka, conocido como ‘Waifu’ y ‘Judische’, y John Erin Binns, que utilizaba los alias ‘irdev’ y ‘j_irdev1337’, también fueron acusados en noviembre de 2024.
Las autoridades los relacionaron con el robo de terabytes de información perteneciente a más de 165 organizaciones. Posteriormente, las víctimas recibían peticiones económicas para evitar que la información terminara publicada.
Moucka fue detenido en Canadá el 30 de octubre de 2024 a petición de Estados Unidos y en agosto de 2026 se declaró culpable por su participación en estos ataques.
Cientos de millones de personas afectadas
Los incidentes vinculados a cuentas de Snowflake afectaron a compañías y organizaciones como AT&T, Ticketmaster, Santander, LendingTree, Pure Storage, Advance Auto Parts y Neiman Marcus, entre otras.
Algunas de las brechas alcanzaron dimensiones importantes, como es el caso de Ticketmaster, que llegó a relacionar el incidente con información correspondiente a 560 millones de clientes.
Tras la sucesión de ataques, Snowflake anunció cambios destinados a reforzar la seguridad de las cuentas. Entre ellos figuraban la implantación de autenticación multifactor y el establecimiento de contraseñas de al menos 14 caracteres.











Deja una respuesta