

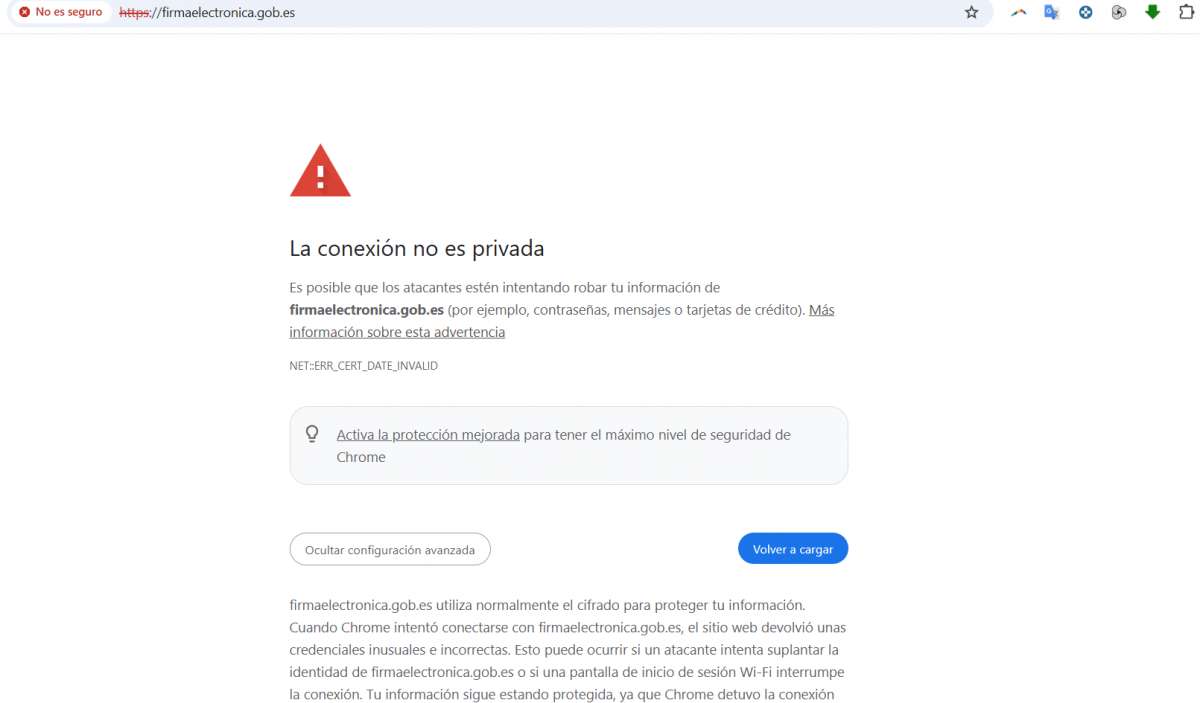
La página oficial del Gobierno de España dedicada a la firma electrónica, accesible a través del dominio firmaelectronica.gob.es, ha mostrado un aviso de seguridad que alerta de la caducidad de su certificado digital TLS, según alerta Antonio Ortiz en X y hemos podido comprobar de primera mano.
Los certificados TLS —la tecnología de seguridad que habitualmente asociamos al HTTPS de una página web— permiten cifrar las comunicaciones entre el navegador y el servidor y ayudan a verificar que el usuario está conectándose al sitio esperado.
Estos certificados tienen una fecha de validez limitada y deben renovarse antes de que expiren. Si la renovación no se completa a tiempo, el navegador puede mostrar mensajes como «la conexión no es privada» o «tu conexión no es segura».
En la práctica esto puede tener varias consecuencias. La primera de ellas y más evidente es que muchos navegadores impiden continuar hasta que se resuelva la advertencia, mientras otros permiten ignorarla bajo determinadas condiciones. El incidente, además, dificultaría algunas gestiones relacionadas con la firma electrónica.
Por último, continuar manualmente puede exponer al usuario a riesgos de seguridad, especialmente si no puede verificar que está conectado al servidor legítimo. Por ello, no es recomendable introducir contraseñas, datos personales o información sensible mientras persista el aviso.
Por qué ha ocurrido esto
Que un portal de la Administración muestre un certificado caducado puede resultar llamativo, pero es un problema técnico que también puede producirse en organizaciones grandes y con infraestructuras complejas.
Una de las causas más habituales es un fallo en el proceso de renovación. Como comentábamos, los certificados tienen una fecha de expiración y su sustitución requiere que alguien gestione la emisión del nuevo y su instalación en los servidores correspondientes.
Otra posibilidad es que haya fallado una automatización. Muchas organizaciones utilizan herramientas que renuevan los certificados de manera automática, pero estos procesos pueden dejar de funcionar por cambios de configuración, problemas de permisos, errores de validación del dominio o incidencias en la infraestructura.
A ello se suman las responsabilidades distribuidas. La gestión de un portal público puede involucrar a diferentes unidades administrativas, equipos técnicos y proveedores externos. Si no existe una supervisión centralizada de los vencimientos o no se generan alertas eficaces, una incidencia aparentemente sencilla puede pasar inadvertida hasta que afecta a los usuarios, como ha sido el caso.
No obstante, es importante distinguir entre un certificado caducado y un certificado comprometido. En el primer caso, el problema es que ha terminado el periodo durante el que se considera válido para autenticar el servidor. En el segundo, puede existir una exposición de claves, una suplantación u otro incidente que requiera una respuesta de seguridad diferente.
En cualquier caso, el episodio pone de relieve la importancia de la monitorización de los servicios digitales de la Administración. Los certificados TLS son un componente básico de la seguridad web y su renovación es una tarea de mantenimiento que puede planificarse con antelación.











Deja una respuesta